


 Drupal CMS ラボ 編集部


この記事は Dries Buytaert 氏の公式ブログ「dri.es」の翻訳記事です。Driesブログの記事一覧よりすべての翻訳記事をご覧いただけます。
EUのソブリンティ・フレームワークでは、オープンソースのスコアは約4%です。これは誤差の範囲ではなく、前提条件として扱われるべきものです。
調達フレームワークはあまり盛り上がるテーマではありません。でも今、欧州委員会がクラウド・AI開発法(CADA)を提案しようとしており、その中でオープンソースがどう扱われるかは、欧州で活動するすべてのオープンソースプロジェクトやビジネスに影響を与えます。細部がものを言う局面です。
先月、私はソフトウェアを「権利がどれだけ奪われやすいか」という観点からAからEで評価するソフトウェア・ソブリンティ・スケールを提案しました。主な主張はこうです。長期的に続くソブリンティを求めるなら、欧州の独自仕様ソフトウェアを購入するよりも、オープンソースのほうが重要だということです。
このソフトウェア・ソブリンティ・スケールを欧州委員会へのフィードバックとして提出し、欧州委員会や欧州議会などEU機関がクラウドサービスを調達する際に使用する評価ツールであるクラウド・ソブリンティ・フレームワークにおいて、オープンソースにより大きなウェイトを与えるよう提言しました。
クラウド・ソブリンティ・フレームワークは、EU機関が自らのクラウドサービスを調達する際にのみ適用されます。一方、このアプローチを踏まえて策定されると見込まれるクラウド・AI開発法は、EU加盟27カ国すべてにわたるクラウド市場全体にルールを定めるものです。スケールの違いは計り知れず、今こそ正しく設計するときです。
当初の提言は、クラウド・ソブリンティ・フレームワークのスコアリングにおいてオープンソースのウェイトを高めることでした。しかしその後、それだけでは不十分だと気づきました。ライセンスはソブリンティスコアに含めるべきものではありません。前提条件として扱うべきものです。
オープンソースは誤差ではない
クラウド・ソブリンティ・フレームワークは、8つのソブリンティ目標にわたってプロバイダーを評価し、それぞれに重みをつけて総合スコアを算出します(下のスクリーンショット参照)。調達機関はこのスコアを使ってソフトウェアやクラウドサービスの選定候補を評価・比較します。
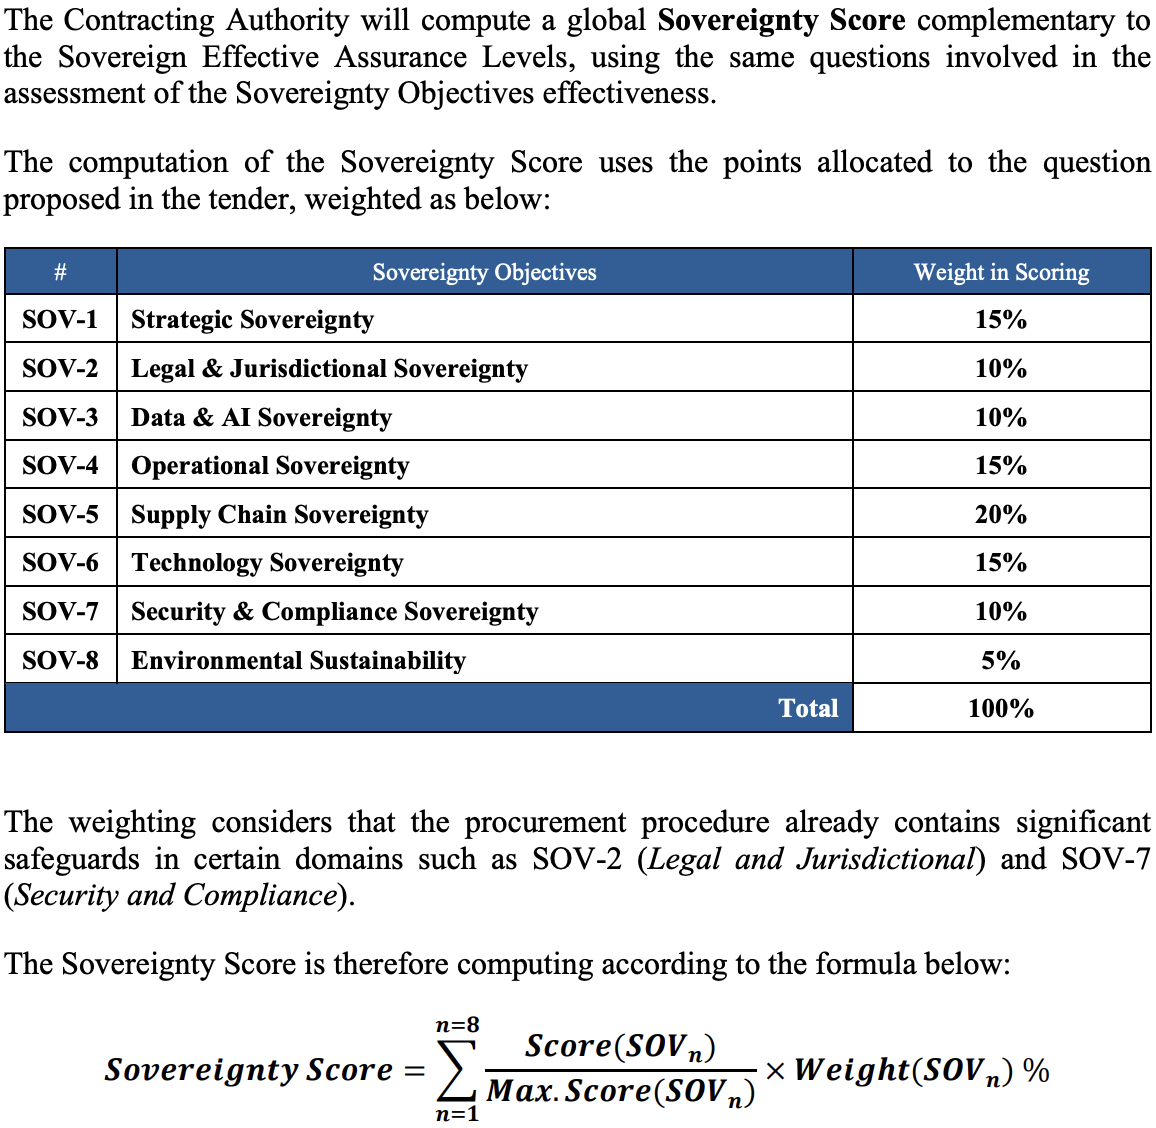
欧州委員会が総合ソブリンティスコアを算出する方法のスクリーンショット。オープンなライセンスをカバーするテクノロジー・ソブリンティ(SOV-6)は全体の15%を占めます。出典:クラウド・ソブリンティ・フレームワーク、バージョン1.2.1、2025年10月。
オープンソースをカバーするテクノロジー・ソブリンティ(SOV-6)は全体の15%を占めます。そのなかでオープンなライセンスは4つの要素のひとつにすぎません。つまり、ソフトウェアがオープンソースであることは、プロバイダーの最終スコアに対してせいぜい約4%しか貢献できないのです。
これで十分だと思いますか?長期的なソブリンティを唯一保証するものが、約4%の価値しかないということです。
ソブリンティを測るために設計されたフレームワークが、ソブリンティを永続させる唯一の要素を誤差として扱っています。パーセンテージを高くすべきだとも、オープンソースが他の目標も支えるとも言えますが、仮に40%だったとしても、ライセンスの位置づけは依然として間違っています。
ライセンスは、フレームワーク内の他のどの目標とも根本的に異なります。Skypeは2005年にeBayに買収されるまで、あらゆるソブリンティの条件を満たしていました。買収前はすべての認定が有効であり、買収後はそのすべてが意味を失いました。
もしSkypeがオープンソースだったなら、誰もそのコードを奪うことはできませんでした。会社を誰が買収しようとも、使用・修正・フォークする権利は残り続けたでしょう。その権利は永続的です。でも、欧州に本社を置くことは永続的ではありません。
だからこそライセンスは、スコアに平均化して組み込むものではなく、前提条件として扱うべきなのです。スコアはトレードオフを比較します。前提条件は、交渉の余地のないものを定義します。
ゲートはすでに存在する
総合スコアとは別に、フレームワークはソブリン・エフェクティブネス・アシュアランス・レベル(SEALレベル)を定義しています。SEAL-0(ソブリンティなし)からSEAL-4(非EU依存なし、完全なEUコントロール)までの範囲です。
8つのソブリンティ目標それぞれについて、調達機関は最低SEALレベルを設定します。その最低基準を下回るプロバイダーは一律で除外されます。これらの最低基準は合否判定のゲートとして機能します。
私の提案はこうです。ライセンスはスコアではなく、このゲートに属するべきです。上位のSEALレベルの最低要件として、オープンソースを義務化すべきです。
ソフトウェア・ソブリンティ・スケールは、次のようにSEALレベルにマッピングできます。
| SEALレベル | フレームワークの定義 | 提案するライセンスゲート | 実際に意味すること |
|---|---|---|---|
| SEAL-3以上 | デジタル・レジリエンス / 完全なデジタル・ソブリンティ | グレードA、B、またはC(オープンソース) | ソフトウェアはフォークして独立してメンテナンス可能。ソブリンティは買収後も失われない。 |
| SEAL-2 | データ・ソブリンティ | グレードD以上(欧州の独自仕様ソフトウェアを含む) | 欧州の管轄下にあるが、買収や再ライセンスに対して構造的に脆弱。 |
| SEAL-1 | 管轄ソブリンティ | ライセンスゲートなし | ソブリンティの保証は最小限。 |
この提案のもとでは、乗り換えコストが高いミッションクリティカルなソフトウェアは最低SEAL-3が要件となり、オープンソースが必須になります。一方、容易に代替できる低リスクな調達では、SEAL-2で独自仕様プロバイダーも競争に参加できます。
多くの独自仕様プロバイダーが締め出されることになりませんか?そうなります。しかし正直に言わなければなりません。独自仕様ソフトウェアは、長続きするソブリンティを与えてくれません。
国内製テクノロジーを購入する動き(「バイ・ヨーロピアン」)は支持します。欧州内への投資を維持するためです。しかしそれは、根本的な問題を解決しません。
どの政府がソブリンなのか
2つのシナリオを考えてみましょう。ひとつ目は、政府が欧州のソブリンなクラウド上で独自仕様ソフトウェアを運用しているケースです。プロバイダーが非EU企業に買収され、政府はソフトウェアをまるごと置き換えなければ移行できない状況に陥ります。管轄はありますが、結局コントロールはありません。これはあまりソブリンとは言えません。
ふたつ目は、政府が欧州内にデータセンターを持つ米国企業Amazon Web Services(AWS)上でオープンソースソフトウェアを運用しているケースです。CLOUD法や政策変更、地政学的リスクによってAWSが問題になった場合、政府は同じソフトウェアをそのまま欧州のクラウドプロバイダーに移行できます。クラウドプロバイダーの乗り換えは大変ですが、ソフトウェアの乗り換えはその比ではありません。
直感に反するように思えるかもしれませんが、ふたつ目の政府のほうが強い立場にいます。非欧州クラウド上のオープンソースは、欧州クラウド上の独自仕様ソフトウェアよりもソブリンティが高いのです。インフラはいつでも変えられますが、ライセンスは変えられないからです。
もちろん、ふたつ目のシナリオがリスクフリーというわけではありません。理想の解は、欧州のソブリンなクラウド上でオープンソースを使うことです。
人々は管轄を過大評価し、ライセンスを過小評価しています。ライセンスは数あるソブリンティ要素のひとつではありません。ライセンスこそがソブリンティの前提条件です。
このブログ記事をレビューしてくださったTiffany Farriss氏とSachiko Muto氏に特別な感謝を。
— Dries Buytaert
PS: LinkedInでのディスカッションもぜひご覧ください。
この記事は「The Sovereignty Prerequisite」(投稿日:2026-04-01)の翻訳記事です。
カテゴリ
 カテゴリ
 関連リンク


 Driesブログ記事一覧